

Tag
#セキュリティ
「セキュリティ」のタグの記事、14件。
/blogブログ


← ブログ一覧へ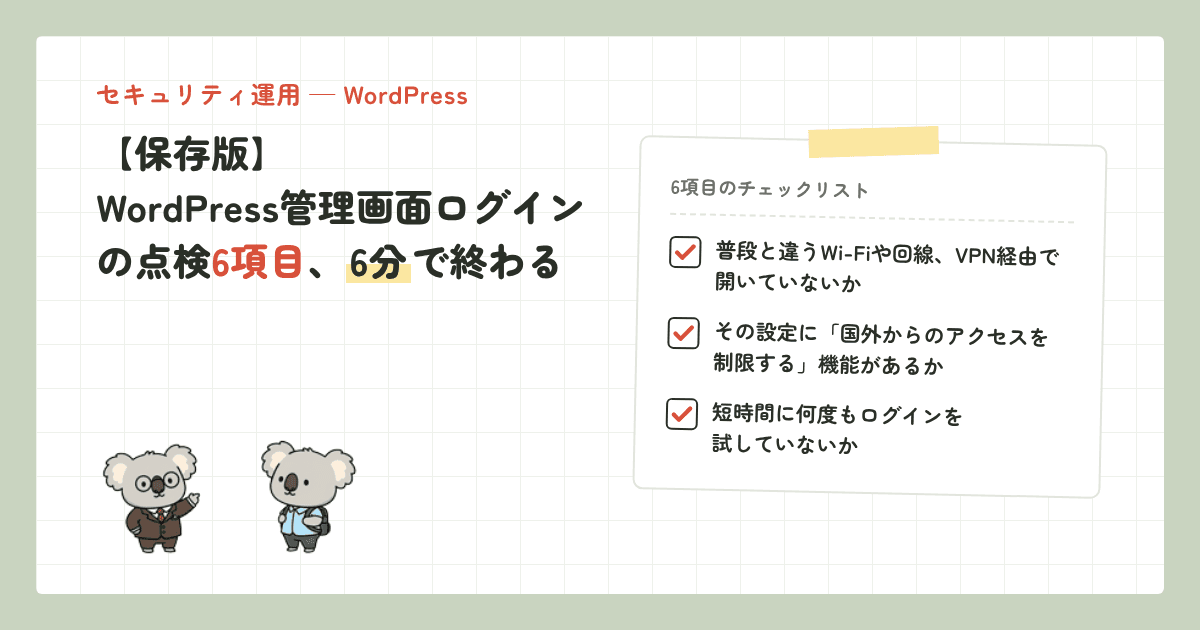 【保存版】WordPress管理画面ログインの点検6項目、6分で終わるWordPressの管理画面にログインできないと、まずパスワードを疑いがちです。実は、レンタルサーバーの国外アクセス制限が原因のことがあります。確認したい6つの項目と、見落としやすい勘違いをまとめました。読む→
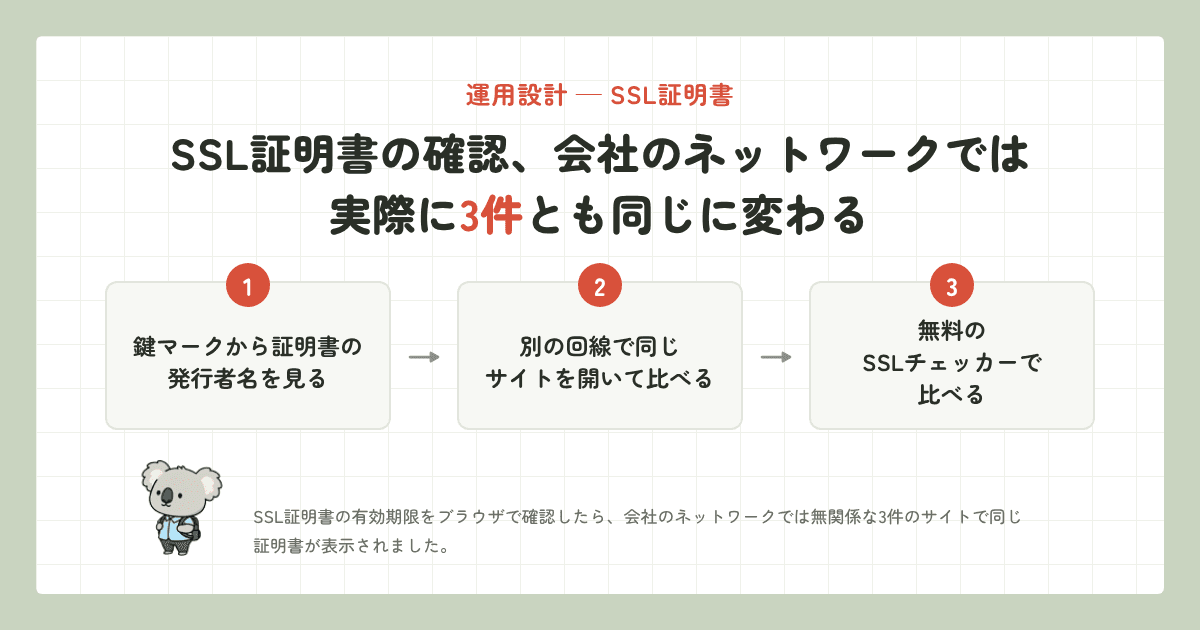 SSL証明書の確認、実際に会社のネットワークで3件とも同じに変わるSSL証明書の有効期限をブラウザで確認したら、会社のネットワークでは無関係な3件のサイトで同じ証明書が表示されました。原因の切り分け方と、本当の期限を確かめる3つの手順をまとめました。読む→
 PHP 7.4→8.4で出たエラー5つ、実際に2日で直した方法WordPressのPHPを7.4から8.4へ上げたときに出たエラー5つと、その直し方をまとめました。切り替える前に、今の7.4のままログを数えれば、上げたあとに何が起きるかはほぼ分かります。読む→PHPの重大な脆弱性、WordPressで5分でできる3つの確認2026年10月21日に公表されたPHPの重大な脆弱性2件について、WordPressをレンタルサーバーで使っている方が今日やる3つの確認をまとめました。PHP 8.1以前のままのサイトは、自分で切り替えが必要です。読む→
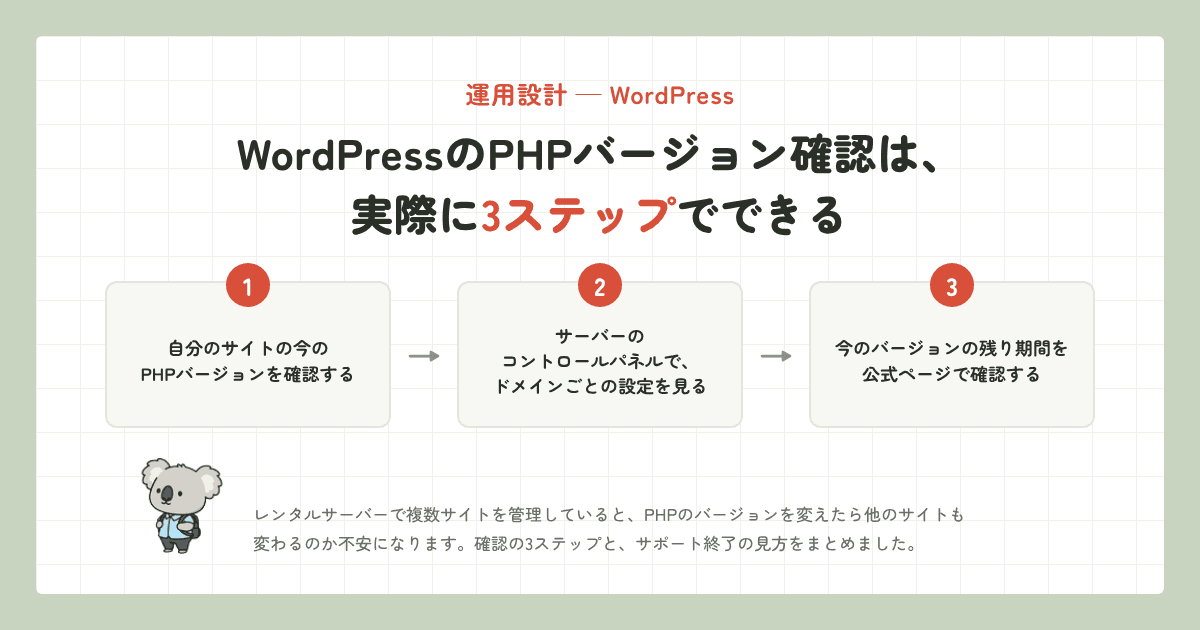 WordPressのPHPバージョン確認は、実際に3ステップでできるレンタルサーバーで複数サイトを管理していると、PHPのバージョンを変えたら他のサイトも変わるのか不安になります。確認の3ステップと、サポート終了の見方をまとめました。読む→
 【保存版】SSL証明書の更新忘れ点検7項目、7分で終わるSSL証明書の最大有効期間が2026年3月から200日に短縮されました。年1回の感覚で更新していると間に合わなくなります。更新忘れで困らないための点検7項目を、画面のどこを見るかまでまとめました。読む→
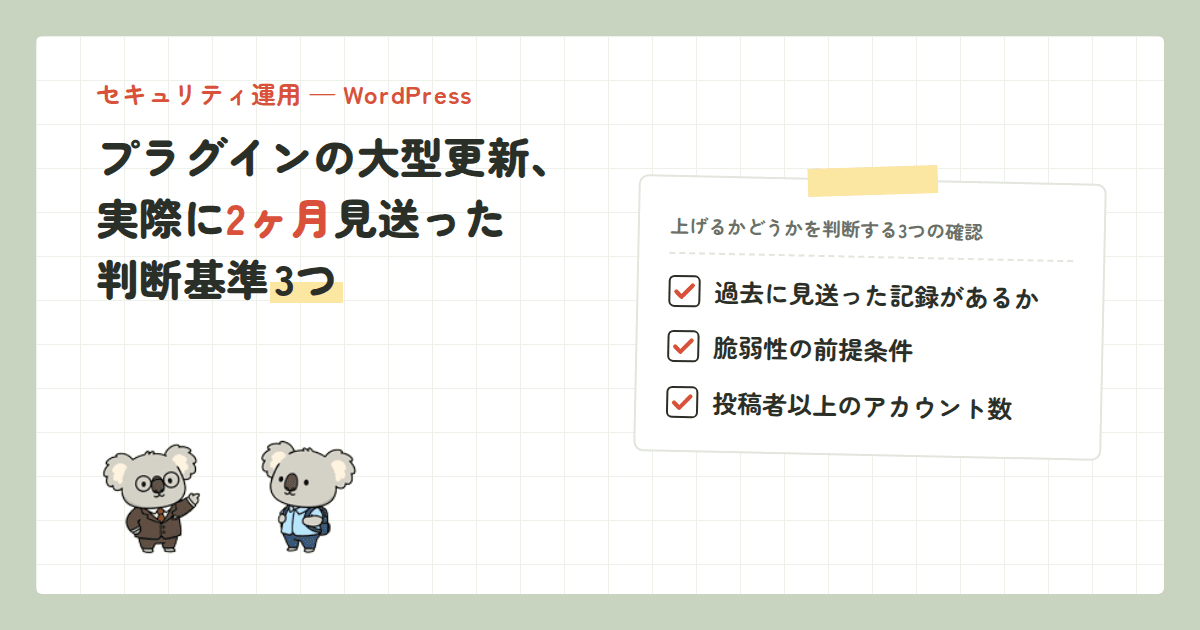 プラグインの大型更新、実際に2ヶ月見送った判断基準3つWordPressプラグインの大型アップデート通知、すぐ上げていませんか。SEOプラグインの5.0系アップデートを2ヶ月見送った実例と、上げる前に確認したい3つの項目をまとめました。読む→
 Elementorに脆弱性、実際に2日で修正版が出たWordPressの定番プラグイン「Elementor」に、管理者がリンクを開くだけで管理者権限を奪われる脆弱性が見つかりました。自分のサイトが対象かどうかの確認方法と、今日中にやることをまとめました。読む→
 WordPress自動更新のデメリット、数時間で3万台が実際に狙われたWordPressの緊急更新が公開された同じ日のうちに攻撃が始まりました。自動更新は本当に切っていいのか、公開情報の数字をもとに、私が実際に見直した設定と手順をまとめました。読む→
 サイト乗っ取りの被害を広げない3つの確認|10分でできる実践チェックサイトに他のページの情報をそのまま表示する機能があると、権限を奪われたときの被害が1ページで終わらないことがあります。専門知識がなくても使える3ステップの確認方法と、私自身が以前やっていてやめた書き方をまとめました。読む→
 AIエージェントに本物のAPIキーを渡したくない——OneCLIを自分のPCで動かして「FAKE_KEYが本物にすり替わる瞬間」を見た(ハマりどころ3つ)Claude CodeのようなAIエージェントに外部サービスを触らせたいけど、実APIキーをそのまま渡すのは怖い。そこでOneCLIというOSSのゲートウェイをDockerで自分の環境に立てて、エージェントはFAKE_KEYしか持たず本物のキーは送信の瞬間だけ差し込まれる、を実際に動かして確かめました。ちゃんと動いたけど、READMEに書いていない詰まりが3つ(Bearerではなく Basic 認証・/api/secrets のパス・MITMのCA証明書)ありました。全部、実行ログとスクショつきで書きます。読む→
 WordPressの ?author=1 でユーザー名がバレる問題を、プラグインなしで根本対策する方法WordPressサイトで ?author=1 にアクセスするとログインIDが漏れる問題を、プラグインに頼らずに functions.php と REST API 制御で根本対策する手順を、コードと検証コマンド付きで解説します。読む→
 プラグイン選定は減点方式が正解WordPressプラグインは足すより減らす。役割重複・更新停止・依存・速度・セキュリティの観点で減点し、必要最小限に絞る実務フレームを紹介します。評価シート、ケース別の判断、置き換え可能性の見極め方もまとめました。読む→
 WordPressを安全に守るための超基本:4つの習慣で十分なセキュリティ入門初心者でも今日から実践できるWordPressセキュリティの基本。更新・バックアップ・WAF・ログの4習慣を中心に、設定例、失敗しない手順、30日プランまで丁寧に解説。読む→
【保存版】WordPress管理画面ログインの点検6項目、6分で終わるWordPressの管理画面にログインできないと、まずパスワードを疑いがちです。実は、レンタルサーバーの国外アクセス制限が原因のことがあります。確認したい6つの項目と、見落としやすい勘違いをまとめました。読む→SSL証明書の確認、実際に会社のネットワークで3件とも同じに変わるSSL証明書の有効期限をブラウザで確認したら、会社のネットワークでは無関係な3件のサイトで同じ証明書が表示されました。原因の切り分け方と、本当の期限を確かめる3つの手順をまとめました。読む→PHP 7.4→8.4で出たエラー5つ、実際に2日で直した方法WordPressのPHPを7.4から8.4へ上げたときに出たエラー5つと、その直し方をまとめました。切り替える前に、今の7.4のままログを数えれば、上げたあとに何が起きるかはほぼ分かります。読む→PHPの重大な脆弱性、WordPressで5分でできる3つの確認2026年10月21日に公表されたPHPの重大な脆弱性2件について、WordPressをレンタルサーバーで使っている方が今日やる3つの確認をまとめました。PHP 8.1以前のままのサイトは、自分で切り替えが必要です。読む→WordPressのPHPバージョン確認は、実際に3ステップでできるレンタルサーバーで複数サイトを管理していると、PHPのバージョンを変えたら他のサイトも変わるのか不安になります。確認の3ステップと、サポート終了の見方をまとめました。読む→【保存版】SSL証明書の更新忘れ点検7項目、7分で終わるSSL証明書の最大有効期間が2026年3月から200日に短縮されました。年1回の感覚で更新していると間に合わなくなります。更新忘れで困らないための点検7項目を、画面のどこを見るかまでまとめました。読む→プラグインの大型更新、実際に2ヶ月見送った判断基準3つWordPressプラグインの大型アップデート通知、すぐ上げていませんか。SEOプラグインの5.0系アップデートを2ヶ月見送った実例と、上げる前に確認したい3つの項目をまとめました。読む→Elementorに脆弱性、実際に2日で修正版が出たWordPressの定番プラグイン「Elementor」に、管理者がリンクを開くだけで管理者権限を奪われる脆弱性が見つかりました。自分のサイトが対象かどうかの確認方法と、今日中にやることをまとめました。読む→WordPress自動更新のデメリット、数時間で3万台が実際に狙われたWordPressの緊急更新が公開された同じ日のうちに攻撃が始まりました。自動更新は本当に切っていいのか、公開情報の数字をもとに、私が実際に見直した設定と手順をまとめました。読む→サイト乗っ取りの被害を広げない3つの確認|10分でできる実践チェックサイトに他のページの情報をそのまま表示する機能があると、権限を奪われたときの被害が1ページで終わらないことがあります。専門知識がなくても使える3ステップの確認方法と、私自身が以前やっていてやめた書き方をまとめました。読む→AIエージェントに本物のAPIキーを渡したくない——OneCLIを自分のPCで動かして「FAKE_KEYが本物にすり替わる瞬間」を見た(ハマりどころ3つ)Claude CodeのようなAIエージェントに外部サービスを触らせたいけど、実APIキーをそのまま渡すのは怖い。そこでOneCLIというOSSのゲートウェイをDockerで自分の環境に立てて、エージェントはFAKE_KEYしか持たず本物のキーは送信の瞬間だけ差し込まれる、を実際に動かして確かめました。ちゃんと動いたけど、READMEに書いていない詰まりが3つ(Bearerではなく Basic 認証・/api/secrets のパス・MITMのCA証明書)ありました。全部、実行ログとスクショつきで書きます。読む→WordPressの ?author=1 でユーザー名がバレる問題を、プラグインなしで根本対策する方法WordPressサイトで ?author=1 にアクセスするとログインIDが漏れる問題を、プラグインに頼らずに functions.php と REST API 制御で根本対策する手順を、コードと検証コマンド付きで解説します。読む→プラグイン選定は減点方式が正解WordPressプラグインは足すより減らす。役割重複・更新停止・依存・速度・セキュリティの観点で減点し、必要最小限に絞る実務フレームを紹介します。評価シート、ケース別の判断、置き換え可能性の見極め方もまとめました。読む→WordPressを安全に守るための超基本:4つの習慣で十分なセキュリティ入門初心者でも今日から実践できるWordPressセキュリティの基本。更新・バックアップ・WAF・ログの4習慣を中心に、設定例、失敗しない手順、30日プランまで丁寧に解説。読む→
